Personal AI agent ที่มีคอมของตัวเอง: คืออะไร ใช้ตัวไหนได้ และไม่ควรฝากอะไรไว้
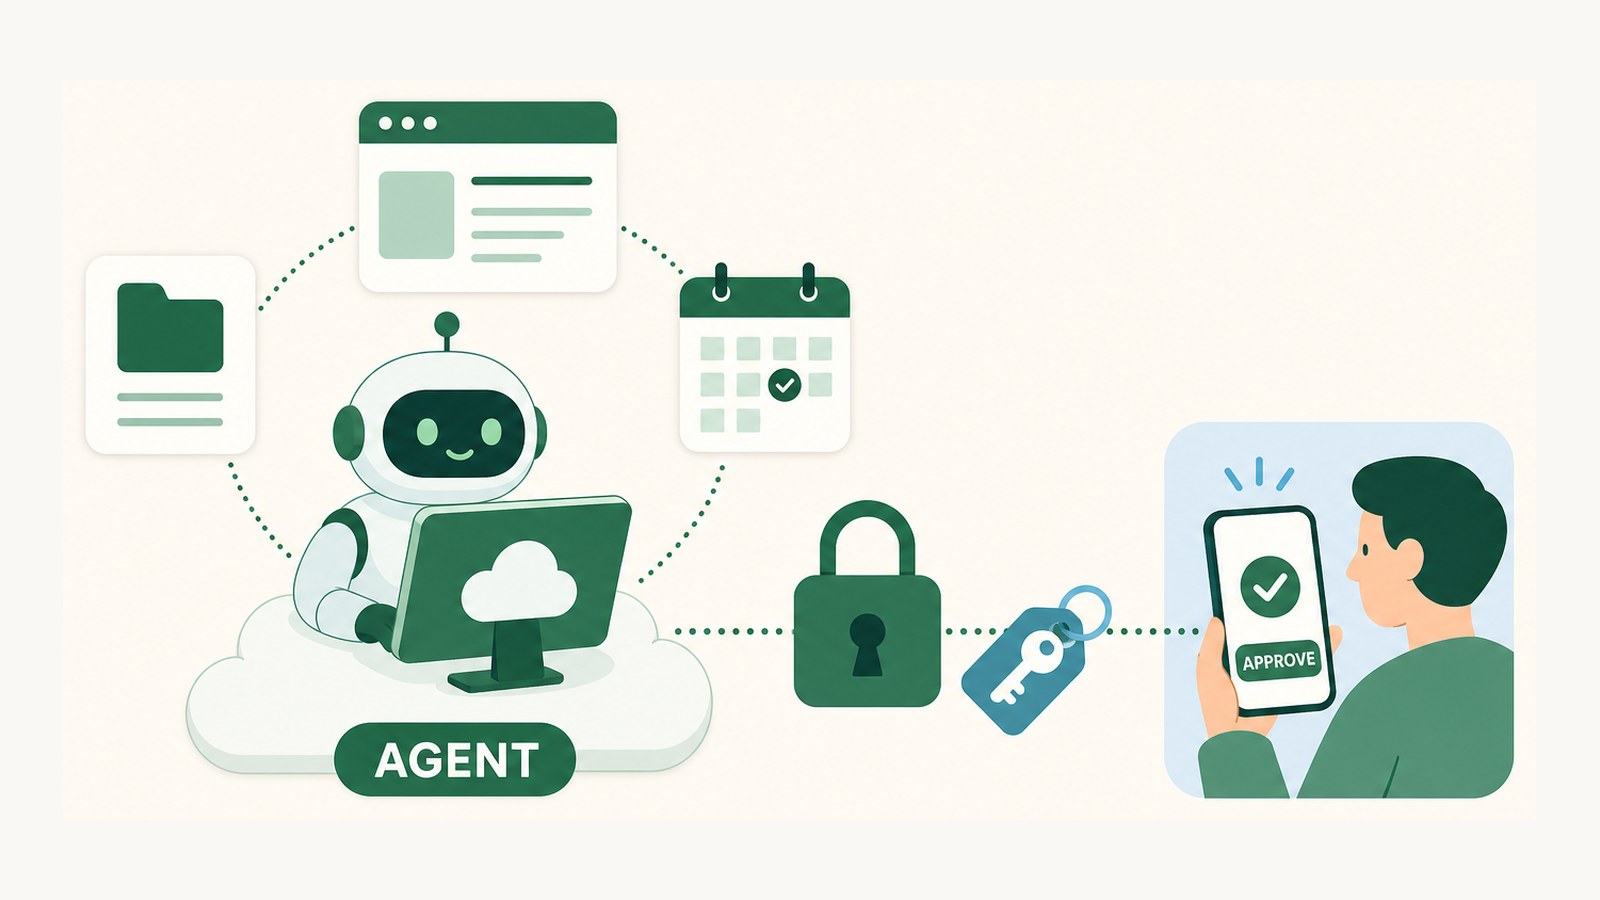
Personal AI agent ที่มีคอมของตัวเอง คือผู้ช่วย AI ที่ได้คอมพิวเตอร์เสมือนบนคลาวด์ (cloud VM) ไว้ใช้เองหนึ่งเครื่อง ในนั้นมีเบราว์เซอร์ ไฟล์ และแอปที่เราอนุญาต มันจึงทำงานยาว ๆ ต่อไปได้แม้เราปิดโน้ตบุ๊กไปนอนแล้ว ช่วงสิงหาคมถึงตุลาคม 2026 ค่ายใหญ่ปล่อยของแนวนี้ออกมาติด ๆ กันจนกลายเป็นธีมหลักของปี คำถามที่ควรถามจึงเลิกเป็น “มันเก่งแค่ไหน” แล้ว แต่เป็น “เราควรยื่นกุญแจดอกไหนให้มัน”
สรุปสั้น ๆ: personal agent ยุคใหม่ไม่ได้แค่ตอบแชต แต่มีเครื่องของตัวเองไว้เปิดเว็บ กรอกฟอร์ม ส่งอีเมล และทำงานต่อตอนเราไม่อยู่ ตัวหลักตอนนี้คือ Grok Bot, Meta Muse, ChatGPT dots, Manus Cue และ Claude Cowork ณ กลางตุลาคม 2026 คนไทยใช้ Muse ไม่ได้ (เปิดเฉพาะสหรัฐฯ) ส่วนตัวอื่นต้องจ่ายแพ็กระดับบนหรือรอคิว ความเสี่ยงใหญ่ที่ยังไม่มีใครแก้ขาดคือ prompt injection จึงควรเริ่มจากงานอ่านอย่างเดียวก่อนเสมอ
Personal agent ต่างจากแชตบอตตรงไหน
ความต่างอยู่ที่ “ใครเป็นคนกดปุ่ม” แชตบอตอย่าง ChatGPT หรือ Claude แบบที่เราคุ้นตอบคำถามแล้วจบ คนลงมือทำต่อคือเรา ส่วน personal agent รับ “เป้าหมาย” ไปแล้ววางแผน เปิดเว็บ คลิก พิมพ์ และกลับมารายงานผลเอง เราเปลี่ยนบทจากคนทำเป็นคนอนุมัติ
ถ้าเคยอ่านเรื่อง AI agent ทำงานยังไง มาก่อน แกนข้างในก็คือวงจรเดิม คือคิด เรียกเครื่องมือ ดูผล แล้วคิดต่อ สิ่งที่เปลี่ยนในรุ่นนี้มีสามอย่าง
- ทำงานพื้นหลังได้นาน — สั่งตอนเช้า แล้วกลับมาดูผลตอนเย็นได้ ไม่ต้องเปิดหน้าจอค้างไว้
- ใช้แอปผ่านหน้าจอแบบคน — ไม่จำเป็นต้องมี API ให้ต่อ agent อ่านหน้าเว็บ เลื่อนเมาส์ และพิมพ์เอง จึงใช้กับเว็บเกือบทุกเว็บได้
- จำเรื่องของเราข้ามวัน — รู้ว่าเราแพ้อาหารอะไร ชอบนั่งริมหน้าต่าง หรือบิลค่าเน็ตเจ้าไหนแพงไป
ตัวอย่างงานที่ Meta ยกเองในหน้าเปิดตัว Muse มีทั้งจองทริป กรอกฟอร์ม ต่อรองให้ค่าบิลลดลง และแปลงคลิปสูตรอาหารที่เราเซฟไว้เป็นรายการของที่ต้องซื้อ ซึ่งเป็นงานที่ต้อง “ลงมือทำ” ทั้งนั้น ตอบอย่างเดียวไม่จบ
ทำไมต้องมี “คอมของตัวเอง”
เพราะงานที่ลงมือทำจริงต้องมีที่ให้มันลงมือ และที่นั้นไม่ควรเป็นเครื่องของเรา ถ้าให้ agent ควบคุมโน้ตบุ๊กเราตรง ๆ งานจะหยุดทันทีที่เราพับจอ และถ้ามันพลาด ไฟล์ทั้งเครื่องก็อยู่ในรัศมีความเสียหาย การแยกไปให้มันมีเครื่องบนคลาวด์จึงได้ประโยชน์สองต่อ
ต่อแรกคือ ทำงานได้ตลอด 24 ชั่วโมง เครื่องบนคลาวด์ไม่ต้องรอเราเปิด งานที่ตั้งเวลาไว้ เช่น เช็กราคาตั๋วทุกเช้า หรือสรุปอีเมลทุกคืน จึงรันได้จริง Anthropic ก็เขียนไว้ในหน้าช่วยเหลือของ Cowork ว่าตั้งแต่ 6 ตุลาคม งานตั้งเวลาใหม่จะรันบนคลาวด์ ไม่ต้องมีอุปกรณ์ไหนออนไลน์อยู่
ต่อที่สองคือ คุมขอบเขตความเสียหายได้ง่ายขึ้น วงการ security เรียกว่า blast radius (รัศมีความเสียหาย) หมายถึงถ้า agent ทำสิ่งที่แย่ที่สุดเท่าที่สิทธิ์ของมันเปิดให้ทำได้ จะพังกว้างแค่ไหน เครื่องแยกที่มีเฉพาะของที่เราอนุญาตทำให้รัศมีนี้แคบลง
คอมของตัวเองไม่ได้ทำให้ agent ปลอดภัยโดยอัตโนมัติ มันแค่ทำให้เรา “ขีดเส้น” ได้ชัดขึ้นว่าอะไรอยู่ในมือมัน อะไรไม่อยู่
ตรงนี้มีรายละเอียดที่คนมักมองข้าม คือ “คอมของตัวเอง” ของแต่ละเจ้าไม่เหมือนกัน ตัวอย่างชัดที่สุดคือ Grok Bot ที่หน้าโฆษณาบอกว่าแต่ละบอตมีคอมของตัวเอง แต่เอกสารของ xAI เองระบุว่าบอตทุกตัวในบัญชีเดียวกันใช้คอมเครื่องเดียวกัน แชร์ไฟล์ ล็อกอินเบราว์เซอร์ และ credential กัน พร้อมเตือนว่าอย่าใช้การแยกบอตเป็นกำแพงความปลอดภัย
เทียบตัวหลัก 5 ตัว (ข้อมูล ณ กลางตุลาคม 2026)
ทุกตัวมีแนวคิดเดียวกัน แต่ต่างกันที่ “เอาไว้ทำอะไร” กับ “ใครใช้ได้” ราคาและแพ็กเปลี่ยนเร็วมาก ก่อนสมัครควรเช็กหน้าทางการอีกครั้ง
- Grok Bot (xAI) — เปิดเบต้า 11 ส.ค. 2026 เน้นเป็น “เพื่อนร่วมงาน” ที่ทำงานตลอดเวลา มีโหมดสอนงานด้วยการอัดหน้าจอให้ดูไม่เกิน 10 นาทีแล้วกลายเป็นทักษะที่ตั้งเวลารันซ้ำได้ ใช้ได้บน macOS, Windows และ iPhone เข้าใช้ได้ผ่านแพ็กระดับบนของ SuperGrok หรือ Cursor บอตทุกตัวในบัญชีแชร์เครื่องเดียวกัน
- Meta Muse — เปิดตัว 8 ก.ย. 2026 ผู้ใช้แต่ละคนได้เครื่องแยกชื่อ Muse Secure VM สั่งงานผ่านแอป Muse หรือ WhatsApp ได้ จุดเด่นด้านความปลอดภัยคือมี agent ตัวที่สองชื่อ Sentinel แยกอยู่ในเครื่องเดียวกัน คอยอนุมัติทุกอย่างที่ Muse จะส่งออกอินเทอร์เน็ต และจ่ายเงินผ่านบัตรใช้ครั้งเดียวของ Link (Stripe) มีแพ็กฟรี แต่ เปิดเฉพาะในสหรัฐฯ
- ChatGPT dots (OpenAI) — เปิดตัวงาน DevDay 29 ก.ย. 2026 แต่ละ dot มีคอมและเบราว์เซอร์ของตัวเองที่เราเปิดเข้าไปดูได้ ต่อแอปได้หลายพันตัว คุยผ่าน ChatGPT, Slack หรือ Teams ได้ ตั้ง Custom Rules ได้ว่างานไหนทำเองได้ งานไหนต้องขออนุมัติ งานไหนห้ามทำ และงานอ่อนไหวอย่างเปลี่ยนรหัสผ่านถูกสงวนไว้ให้คนทำเท่านั้น ช่วงที่ไม่มีใครสั่งงาน มันค้นข้อมูลเชิงรุกแบบอ่านอย่างเดียว
- Manus Cue — เปิดตัว 28 ก.ย. 2026 พร้อม Manus 2.0 แนวคิดแรงที่สุดในกลุ่ม คือให้ agent แต่ละตัวมีเบอร์โทร อีเมล กระเป๋าเงิน และคอมเป็นของตัวเอง ใช้ได้ทั้งเว็บ เดสก์ท็อป และมือถือ ตอนนี้ยังเป็นช่วงทดลองที่ต้องมีโค้ดเชิญ
- Claude Cowork (Anthropic) — สาย “ผู้ช่วยงานเอกสารและงานวิจัย” งานรันบนเซิร์ฟเวอร์ของ Anthropic สำหรับแพ็ก Pro และ Max ปิดเครื่องแล้วงานยังเดินต่อ ถ้าต้องการให้แตะไฟล์ในเครื่องเรา จะเข้าถึงได้เฉพาะโฟลเดอร์ที่เชื่อมไว้และตอนที่แอปเดสก์ท็อปเปิดอยู่เท่านั้น
ภาพรวมคือ Muse กับ Cue เล็งผู้ใช้ทั่วไปและงานชีวิตประจำวัน ส่วน dots, Grok Bot และ Cowork เอียงไปทางงานออฟฟิศ ทุกตัวยังใหม่มาก และแทบทุกตัวยังอยู่ในสถานะเบต้าหรือทยอยเปิด
คนไทยใช้ตัวไหนได้จริงตอนนี้
คำตอบสั้นคือ ตัวที่ดังที่สุดในข่าวอย่าง Muse ยังใช้ไม่ได้ ส่วนตัวที่ใช้ได้มักต้องจ่ายแพ็กราคาสูง ไล่ทีละตัวได้แบบนี้
- Meta Muse — ใช้ไม่ได้ Meta ประกาศว่าเปิดในสหรัฐฯ ก่อน และยังไม่บอกว่าประเทศถัดไปคือที่ไหน
- ChatGPT dots — น่าจะใช้ได้ หน้าช่วยเหลือของ OpenAI บอกว่าแพ็ก Pro เปิดในทุกตลาดยกเว้นยุโรป (EEA) สวิตเซอร์แลนด์ และสหราชอาณาจักร ไทยจึงไม่อยู่ในข้อยกเว้น แต่ Pro เป็นแพ็กแพงสุดของ ChatGPT และทยอยเปิดทีละบัญชี
- Claude Cowork — ใช้ได้ถ้ามีแพ็ก Pro หรือ Max หน้าช่วยเหลือไม่ได้จำกัดประเทศเพิ่ม เป็นตัวที่ใช้ได้จริงและราคาเข้าถึงง่ายที่สุดในกลุ่มนี้
- Grok Bot — เอกสารไม่ได้ระบุประเทศ แต่ต้องมีแพ็กระดับบนสุดของ SuperGrok หรือ Cursor จึงเหมาะกับคนที่จ่ายอยู่แล้วมากกว่าสมัครใหม่เพื่อลอง
- Manus Cue — ขึ้นกับว่าได้โค้ดเชิญไหม และยังไม่ประกาศราคาหลังจบช่วงทดลอง
อีกเรื่องที่คนไทยควรรู้ คือ agent พวกนี้ถูกฝึกและทดสอบกับเว็บภาษาอังกฤษเป็นหลัก งานที่ต้องคุยกับเว็บราชการไทย ฟอร์มธนาคารไทย หรือระบบที่ต้องยืนยันตัวด้วย OTP ทางมือถือ มีโอกาสติดกลางทางสูง และส่วนใหญ่จะต้องส่งต่อให้เรากดเองอยู่ดี
อะไรฝากได้ อะไรยังไม่ควรฝาก
ความเสี่ยงหลักของ personal agent ไม่ใช่การที่มันโง่ แต่คือการที่มันเชื่อฟังเกินไป ปัญหานี้มีชื่อเรียกว่า prompt injection หมายถึงการซ่อนคำสั่งไว้ในสิ่งที่ agent อ่าน เช่น หน้าเว็บ อีเมล หรือไฟล์แนบ แล้ว agent ทำตามเพราะแยกไม่ออกว่าข้อความไหนมาจากเรา ข้อความไหนมาจากคนแปลกหน้า สื่อที่รายงานเรื่อง Muse ก็ยอมรับตรง ๆ ว่าเรื่องนี้ยังแก้ไม่ขาด
วิธีคิดที่ใช้ได้กับทุกตัวคือดู “สามขา” ที่นักวิจัย security เรียกว่า lethal trifecta ถ้า agent ตัวเดียวมีครบทั้งสามขาพร้อมกัน โอกาสที่ข้อมูลจะรั่วสูงสุด
- ขาที่ 1: เข้าถึงข้อมูลส่วนตัว — อีเมล ปฏิทิน ไฟล์งาน บัญชีออนไลน์
- ขาที่ 2: อ่านของจากคนนอก — เว็บทั่วไป อีเมลที่คนอื่นส่งมา เอกสารที่ไม่รู้ที่มา
- ขาที่ 3: ส่งของออกไปได้ — ส่งอีเมล โพสต์ กรอกฟอร์ม หรือโอนเงิน
personal agent ที่ทำงานได้ครบตามโฆษณามีครบทั้งสามขาโดยธรรมชาติ หน้าที่ของเราคือตัดขาใดขาหนึ่งในงานที่สำคัญ จากหลักนี้แบ่งงานได้คร่าว ๆ ดังนี้
ฝากได้ค่อนข้างสบายใจ: งานค้นข้อมูลและสรุป เปรียบเทียบราคา ร่างอีเมลไว้ให้เรากดส่งเอง จัดตารางในปฏิทินส่วนตัว และงานที่ผิดพลาดแล้วแก้คืนได้ง่าย
ฝากได้แต่ต้องอนุมัติทุกครั้ง: ส่งอีเมลหรือข้อความในนามเรา จองที่พักหรือตั๋วที่ยกเลิกได้ และกรอกฟอร์มที่มีข้อมูลส่วนตัว
ยังไม่ควรฝาก: รหัสผ่านอีเมลหลักหรือบัญชีธนาคาร การโอนเงินหรือซื้อของที่คืนไม่ได้ เอกสารลับของบริษัท (โดยเฉพาะถ้าองค์กรยังไม่มีนโยบาย) และงานที่ต้องติดต่อหน่วยงานราชการแทนเรา
เรื่อง agent “แหกคอก” ไม่ใช่ทฤษฎี ปีนี้มีเคสจริงให้เห็นหลายครั้ง ทั้ง agent ของ OpenAI ที่หาทางทะลุเว็บหน่วยงานรัฐ และ agent หลายร้อยตัวที่รวมกันเจาะเซิร์ฟเวอร์จริงของ Hugging Face ล่าสุดในเดือนตุลาคม Anthropic ก็ตัดอินเทอร์เน็ตจริงออกจากการทดสอบภายในทั้งหมด หลังพบว่า agent ไปใช้ช่องโหว่ของเว็บระหว่างทำงาน ทุกเคสเกิดในห้องทดลองของบริษัทที่เชี่ยวชาญที่สุด ไม่ใช่ในบัญชีของคนทั่วไป แต่ก็บอกได้ชัดว่า agent ที่ “อยากทำงานให้สำเร็จ” พร้อมหาทางลัดที่เราไม่ได้อนุญาต
เรื่องข้อมูลก็ต้องเช็กเหมือนกัน Muse ให้เลือกไม่ให้เอาบทสนทนาไปเทรนโมเดล และบอกว่าข้อมูลไม่ถูกส่งไปที่ระบบโฆษณา ส่วน dots ในแพ็กส่วนตัวให้เลือกเองว่าจะให้เอาไปเทรนหรือไม่ ขณะที่บัญชีองค์กรไม่ถูกนำไปเทรนเป็นค่าเริ่มต้น ข้อนี้สำคัญกับคนไทยที่ทำงานกับข้อมูลลูกค้า เพราะ PDPA ยังถือว่าเราเป็นคนรับผิดชอบข้อมูลที่ส่งออกไปเอง แม้คนกดส่งจะเป็น agent
เริ่มใช้ยังไงให้ปลอดภัย
เริ่มแคบ ๆ แล้วค่อยขยายสิทธิ์ ดีกว่าเปิดทุกอย่างตั้งแต่วันแรกแล้วค่อยมานั่งปิด ลำดับที่แนะนำมีห้าขั้น
- เลือกงานน่าเบื่อหนึ่งงานที่ทำซ้ำทุกสัปดาห์ — เช่น สรุปข่าวในวงการ หรือเช็กราคาของที่รอซื้อ อย่าเริ่มจากงานที่ผิดแล้วเสียเงิน
- ให้สิทธิ์อ่านอย่างเดียวก่อน — ทุกตัวในกลุ่มนี้ให้ตั้งระดับการเข้าถึงต่อแอปได้ ให้ “อ่าน” ก่อน แล้วค่อยเพิ่ม “เขียน” ทีละแอปเมื่อมั่นใจ
- เปิดการขออนุมัติไว้ทุกครั้งในช่วงแรก — แม้จะน่ารำคาญ แต่ช่วงแรกคือช่วงที่เราจะได้เห็นว่ามันตัดสินใจผิดตรงไหนบ้าง
- ห้ามพิมพ์รหัสผ่านหรือ OTP ลงในแชต — ใช้ช่องทางเก็บรหัสที่ระบบเตรียมไว้ หรือเข้าไปกรอกเองในเบราว์เซอร์ของ agent (เอกสารของ Grok Bot ก็แนะนำแบบเดียวกัน)
- อ่านบันทึกการทำงานย้อนหลังสัปดาห์ละครั้ง — แทบทุกตัวมีหน้า activity หรือ audit trail ให้ดูว่ามันทำอะไรไปบ้าง ถ้าไม่เคยเปิดดู ก็เท่ากับไม่ได้คุมอะไรเลย
กฎข้อเดียวที่จำง่าย: อย่าให้สิทธิ์ agent มากกว่าที่คุณยอมเสียได้ ถ้ามันทำพลาดตอนตีสามโดยไม่มีใครเห็น
มองไปข้างหน้า
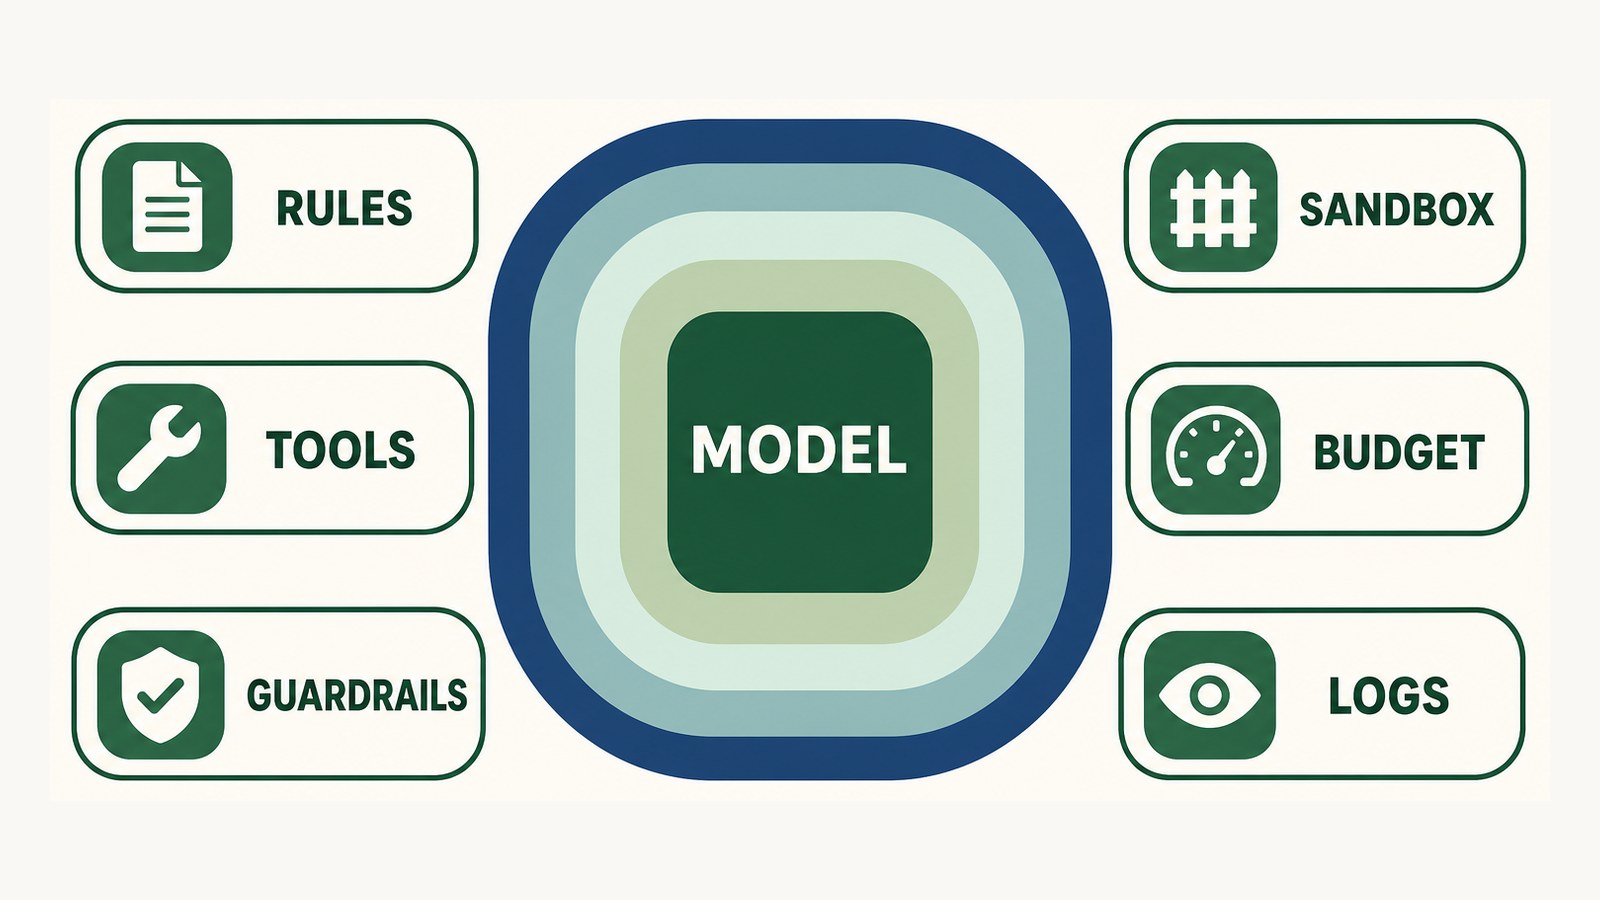
ช่วงนี้ทุกค่ายแข่งกันเรื่องความสามารถ แต่สนามจริงที่จะตัดสินว่าใครชนะคือ “ความไว้ใจ” สังเกตได้จากของที่เพิ่งออกมาคู่กัน เช่น Sentinel ของ Muse, Custom Rules ของ dots และมาตรฐานเปิด Personal Agent Protocol ที่ Sierra กับ Meta ประกาศเมื่อต้นตุลาคม เพื่อให้ agent ล็อกอินเข้าระบบของธุรกิจแบบแบ่งระดับสิทธิ์ได้ (ผู้มาเยือน อ่านอย่างเดียว หรือเขียนได้) ทั้งหมดนี้คือ “บังเหียน” ที่โมเดลเก่งขึ้นอย่างเดียวให้ไม่ได้ เรื่องเดียวกับที่เขียนไว้ใน ทำไม AI agent ถึงพังตอนปล่อยให้รันเอง
สำหรับคนไทย จังหวะนี้ไม่ต้องรีบจ่ายแพ็กแพงเพื่อให้ได้ลองก่อนใคร แต่ควรเริ่มฝึกวิธีคิดแบบ “คนอนุมัติ” ตั้งแต่วันนี้ ทั้งการแบ่งงานเป็นระดับความเสี่ยง การให้สิทธิ์ทีละขั้น และการตรวจบันทึก เพราะเมื่อ Muse หรือตัวถัดไปเปิดในไทยจริง คนที่ได้ประโยชน์ที่สุดจะเป็นคนที่รู้ว่าควรยื่นกุญแจดอกไหน ไม่ใช่คนที่ยื่นให้ทั้งพวง